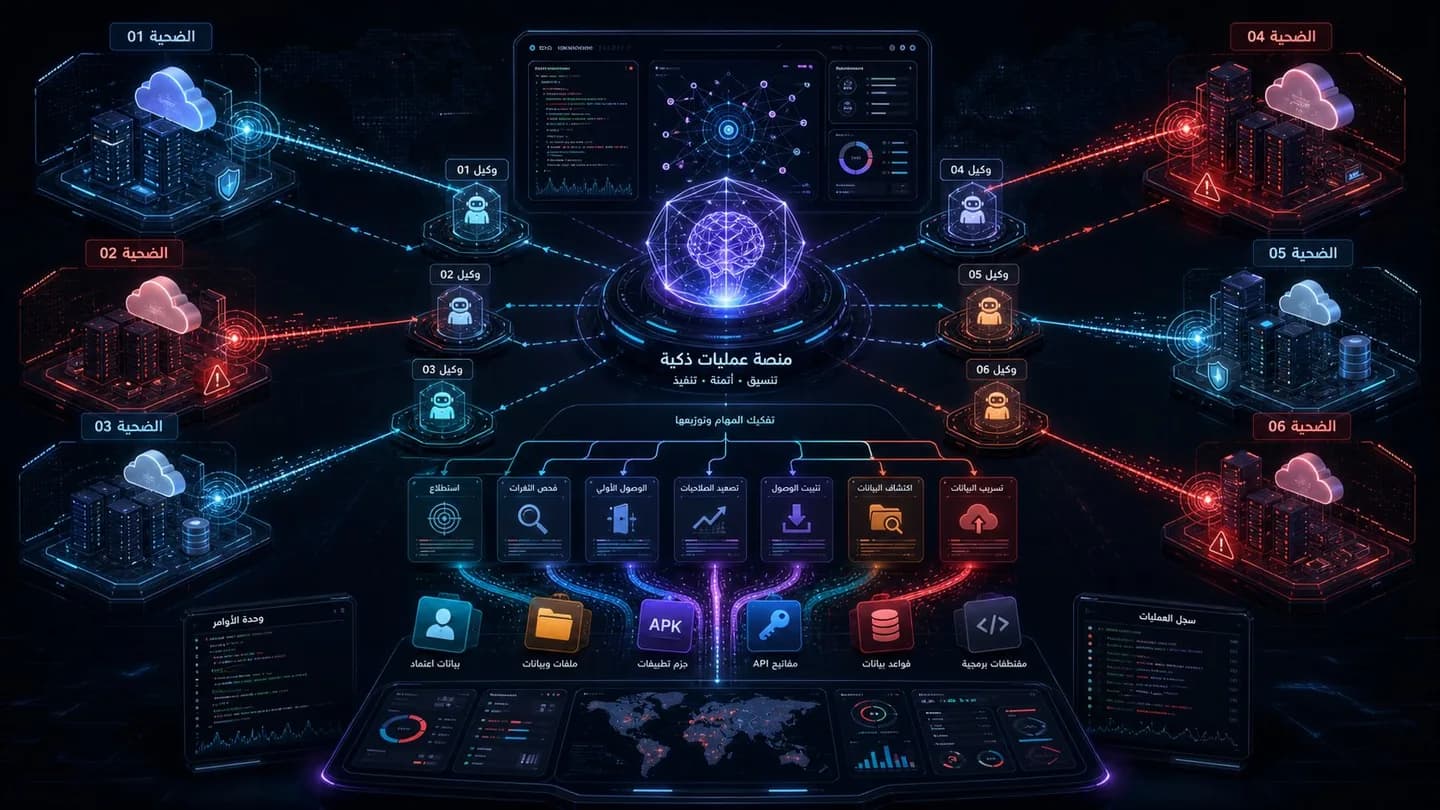
حذّرت Anthropic من أن جهات إجرامية ومجموعات مدعومة من دول استخدمت نماذج Claude في عمليات سيبرانية بين ديسمبر 2025 وأغسطس 2026، شملت الاستطلاع، بناء الأدوات، استغلال الأنظمة، حصاد بيانات الاعتماد، وسرقة البيانات من ضحايا متعددين.
ووفقًا لتقرير نقلته The Hacker News، تصف Anthropic هذه الجهات باسم Generative Threat Groups أو GTGs، وتشمل مجموعات تجسس، مجرمين ماليين، بائعي برمجيات تجسس، مؤسسات دعاية، وأفرادًا بدوافع سياسية.
من مساعد إلى منسق عمليات
تقول Anthropic إن قدرات الأمن السيبراني في نماذج الذكاء الاصطناعي قلّصت الفجوة التي كانت تفصل بين مجموعات مدعومة بموارد كبيرة ومشغلين منفردين. فبدل الاعتماد الكامل على خبراء متعددين، أصبح بإمكان جهات أقل خبرة تشغيل مراحل من سلسلة الهجوم بسرعة أوسع وعمق أكبر.
تقول Anthropic إن استخدام Claude تجاوز نمط السؤال والجواب، ووصل إلى أطر تنفذ الاستطلاع والاستغلال وسرقة البيانات عبر عدة ضحايا بالتوازي.
التقرير يضع إساءة الاستخدام على طيف واضح: في البداية يكون النموذج مساعدًا هندسيًا لصناعة أدوات أو حملات تصيّد، ثم يتحول إلى منفذ أو منسق لأوامر داخل بيئة الهجوم، وفي الطرف الأشد تعمل أطر وكلاء شبه مستقلة لساعات أو أيام.
أبرز الحملات السيبرانية المذكورة
قدّمت Anthropic عدة أمثلة لحملات سيبرانية استُخدم فيها Claude لدعم أو تسريع مراحل الهجوم. هذه ليست كل الحالات، لكنها تُظهر كيف تتنوع إساءة الاستخدام بين سرقة بيانات الاعتماد، أبحاث الثغرات، هجمات سلاسل التوريد، واستهداف المنظمات السياسية.
الحملة | الملخص | الأثر الأمني |
|---|---|---|
GTG-20006 | جهة روسية مدعومة من دولة طوّرت سير عمل بمساعدة الذكاء الاصطناعي، مع تداخل تكتيكي مع Midnight Blizzard / APT29. | تنسيق عمليات واستعادة قدرات برمجيات خبيثة بعد كشفها، مع اعتماد أكبر على الأتمتة. |
GTG-50014 | مشغل فرنسي مرتبط على الأرجح بمنظومة ShinyHunters شغّل خط حصاد بيانات اعتماد موزعًا على 10 عمال AWS EC2. | تنزيل 1.8 مليون ملف APK وفحصها بحثًا عن أسرار مضمنة باستخدام TruffleHog وإرسال النتائج المؤكدة إلى Telegram. |
ShinyHunters affiliate | جهة ركزت على سرقة سلاسل التوريد عبر اختراق مزودي SaaS وسرقة بيانات العملاء downstream. | تسريع الاستطلاع وسحب البيانات من بيئات مرتبطة بموردين وخدمات خارجية. |
GTG-10007 | مشغل صيني اللغة يُرجح أنه في مقاطعة هونان، استخدم Claude في محاولات اختراق واستطلاع شبكات حكومية وبحث ثغرات. | استهداف نحو 50 منظمة عالميًا في قطاعات التعليم والطاقة والتقنية والصحة والتمويل والحكومة وغيرها. |
GTG-50020 | جهة روسية مالية الدافع استهدفت سلسلة توريد الذكاء الاصطناعي عبر سرقة مفاتيح API لمزودي نماذج. | محاولات لاستهداف نحو 30 بائع ذكاء اصطناعي خلال أربعة أيام، مع سعي للوصول إلى نماذج غير منشورة. |
GTG-50029 | مشغل فرنسي منفرد استهدف أحزابًا سياسية أوروبية ووسائل إعلام ومراكز تفكير ومزودي SaaS مرتبطين بها. | استغلال سباق إعادة تثبيت في WordPress لإنشاء حساب مدير خبيث، وسحب بيانات حساسة من منصة إدارة حملات سياسية. |
كيف ظهر دور الأتمتة؟
في بعض الحالات، كان Claude يُستخدم كمساعد لكتابة سكربتات أو تحليل نتائج. لكن Anthropic تقول إن حالات أخرى ذهبت أبعد من ذلك، إذ استُخدم النموذج لتشغيل أوامر ضد شبكات ضحايا، حصاد بيانات اعتماد، وتنظيم استخراج البيانات بعد تحديد الأهداف.
- استطلاع أسرع: تلخيص وثائق عامة، بناء قوائم أهداف، وربط معلومات من مصادر متعددة.
- تطوير أدوات: إنتاج سكربتات مساعدة، تحسين مسارات حصاد الأسرار، وكتابة أجزاء من برمجيات خبيثة أو بوابات تصيّد.
- استغلال متوازٍ: تشغيل أطر متعددة الوكلاء ضد عدة ضحايا في الوقت نفسه.
- فرز البيانات المسروقة: تنظيف المخرجات، تصنيف الأسرار، وتحويل البيانات الخام إلى نتائج قابلة للبيع أو الاستغلال.
- التكيف بعد الكشف: تعديل أدوات أو أساليب عندما تُحظر حسابات أو تُكتشف بنية الهجوم.
ما وراء الهجمات السيبرانية: دعاية ومراقبة وأسلحة
لم يقتصر تقرير Anthropic على العمليات السيبرانية. قالت الشركة إنها عطّلت أيضًا عمليات تأثير رقمي استخدمت Claude ككاتب أو محرر لإنتاج محتوى سياسي على نطاق يتجاوز قدرة جهات صغيرة الموارد، لكنها أشارت إلى أن هذه العمليات لم تحقق تفاعلًا حقيقيًا كبيرًا قبل تعطيلها.
كما ذكر التقرير حالات مرتبطة بالمراقبة الجماعية، بما في ذلك تحليل وتصنيف نشاط مستخدمين على شبكات اجتماعية، بناء ملفات تعريف لأفراد أو جماعات، وتطوير منصات مراقبة أو اعتراض اتصالات. وتحدث أيضًا عن محاولات لاستخدام النماذج في تصميم أسلحة أو دعم قدرات عسكرية، بينها أنظمة طائرات مسيرة ومنصات تحكم أو استهداف.
قطاعات وأهداف متأثرة
بحسب الأمثلة المنشورة، شملت الأهداف منظمات في قطاعات التعليم، التجزئة، الطاقة، التقنية، الرعاية الصحية، التمويل، التصنيع، والحكومة. كما ظهرت أهداف سياسية وإعلامية ومراكز تفكير ومزودو SaaS يقدمون خدمات لتلك المؤسسات.
اللافت أن بعض الهجمات ركّزت على سلسلة توريد الذكاء الاصطناعي نفسها: سرقة مفاتيح API، تشغيل خدمات إعادة بيع احتيالية، ومحاولة الوصول إلى نماذج قيد التطوير أو ما قبل الإطلاق.
دروس للمدافعين
- راقب استخدام أدوات AI داخليًا: اعرف من يستخدم النماذج، لأي أغراض، ومن أي تطبيقات أو مفاتيح API.
- عامل مفاتيح AI كأسرار عالية القيمة: طبّق تدويرًا دوريًا، قيود IP، حدود استخدام، وتنبيهات عند الارتفاع المفاجئ.
- استخدم DLP على المطالبات والمرفقات: لا تسمح بمرور مفاتيح وصول أو بيانات عملاء إلى أدوات غير معتمدة.
- راقب سلوك الوكلاء الآليين: كثافة طلبات غير طبيعية، عمليات متوازية كثيرة، أو محاولات تكرارية لبناء أدوات استغلال.
- ابحث عن استخدام خدمات AI reseller أو model router غير معتمدة: هذه الخدمات قد تخفي الوجهة الحقيقية للبيانات أو تجمع محادثات المستخدمين.
- اربط أمن AI بأمن السحابة والتطوير: مفاتيح النماذج، runners، مستودعات الكود، وأسرار CI/CD أصبحت سطح هجوم واحدًا.
مؤشرات مراقبة تشغيلية
sudden_spike_in_ai_api_usage
api_keys_used_from_new_countries_or_proxy_ranges
large_parallel_agent_sessions
prompts_requesting_exploit_chains_or_credential_harvesting
model_router_or_reseller_domains_not_approved
ai_output_forwarded_to_telegram_or_unknown_webhooks
repositories_or_apk_archives_scanned_for_hardcoded_secrets
استجابة Anthropic
قالت Anthropic إنها عطّلت النشاط المرصود، عززت الضوابط بناءً على الدروس المستخلصة، وشاركت معلومات مع السلطات وشركاء الصناعة عند الحاجة. وترى الشركة أن مزودي نماذج الذكاء الاصطناعي باتوا يمتلكون رؤية تهديدات قد لا تتوفر حتى للحكومات، لأنهم يرون أنماط الاستخدام الفعلية عبر حسابات وواجهات برمجية متعددة.
مع توسع استخدام نماذج الذكاء الاصطناعي، سيحصل المزودون على رؤية متزايدة حول إساءة الاستخدام الواقعية، ما يجعل مشاركة المعلومات والضوابط المشتركة جزءًا أساسيًا من الدفاع.
ما الذي لا نعرفه بعد؟
التقرير يعرض أمثلة مختارة ولا ينشر التفاصيل الكاملة التي قد تساعد على إعادة تنفيذ الهجمات. كما أن كثيرًا من الأسماء المستخدمة هي تسميات داخلية من Anthropic وليست بالضرورة أسماء مجموعات تهديد معروفة علنًا. لذلك ينبغي التعامل مع النتائج كإشارات استخباراتية مهمة، لا كقائمة كاملة لكل إساءة استخدام ممكنة.
مع ذلك، الاتجاه واضح: الأتمتة بالذكاء الاصطناعي تمنح المهاجمين سرعة وحجمًا أكبر، وتخفض حاجز المهارة في مراحل كثيرة من الهجوم، من الاستطلاع إلى تحليل البيانات المسروقة.
الخاتمة
يكشف تقرير Anthropic أن إساءة استخدام الذكاء الاصطناعي دخلت مرحلة أكثر نضجًا: نماذج تُستخدم كمساعدين، ومنسقين، وأحيانًا كوكلاء ينفذون أجزاء من العملية الهجومية. بالنسبة للمدافعين، لم يعد السؤال هل يستخدم الخصوم الذكاء الاصطناعي، بل كيف نرصد هذا الاستخدام ونقلل أثره قبل أن يتحول إلى اختراق واسع أو سرقة بيانات جماعية.