كشفت Anthropic أنها عطّلت حملة نفذتها جهة روسية مدعومة من الدولة استغلت Claude لبناء سير عمل يعتمد على الذكاء الاصطناعي من أجل البقاء أمام منحنى الكشف الأمني، بحسب The Hacker News وتقرير Anthropic لتهديدات سبتمبر 2026.
تنسب Anthropic النشاط إلى مجموعة تسميها GTG-20006، وتقول إن سلوكها وأهدافها يتوافقان مع تقارير عامة تربط العنقود بـ Midnight Blizzard المعروفة أيضًا باسم APT29 وCozy Bear.
كيف استخدمت المجموعة Claude؟
بحسب التقرير، طورت GTG-20006 سير عمل مدفوعًا بالذكاء الاصطناعي لأتمتة أجزاء واسعة من العملية: تطوير الأدوات، شراء أو إعداد البنية التحتية، التصيد، الحفاظ على الاستمرارية، مراقبة قنوات القيادة والسيطرة، ثم استخراج البيانات وتنظيمها.
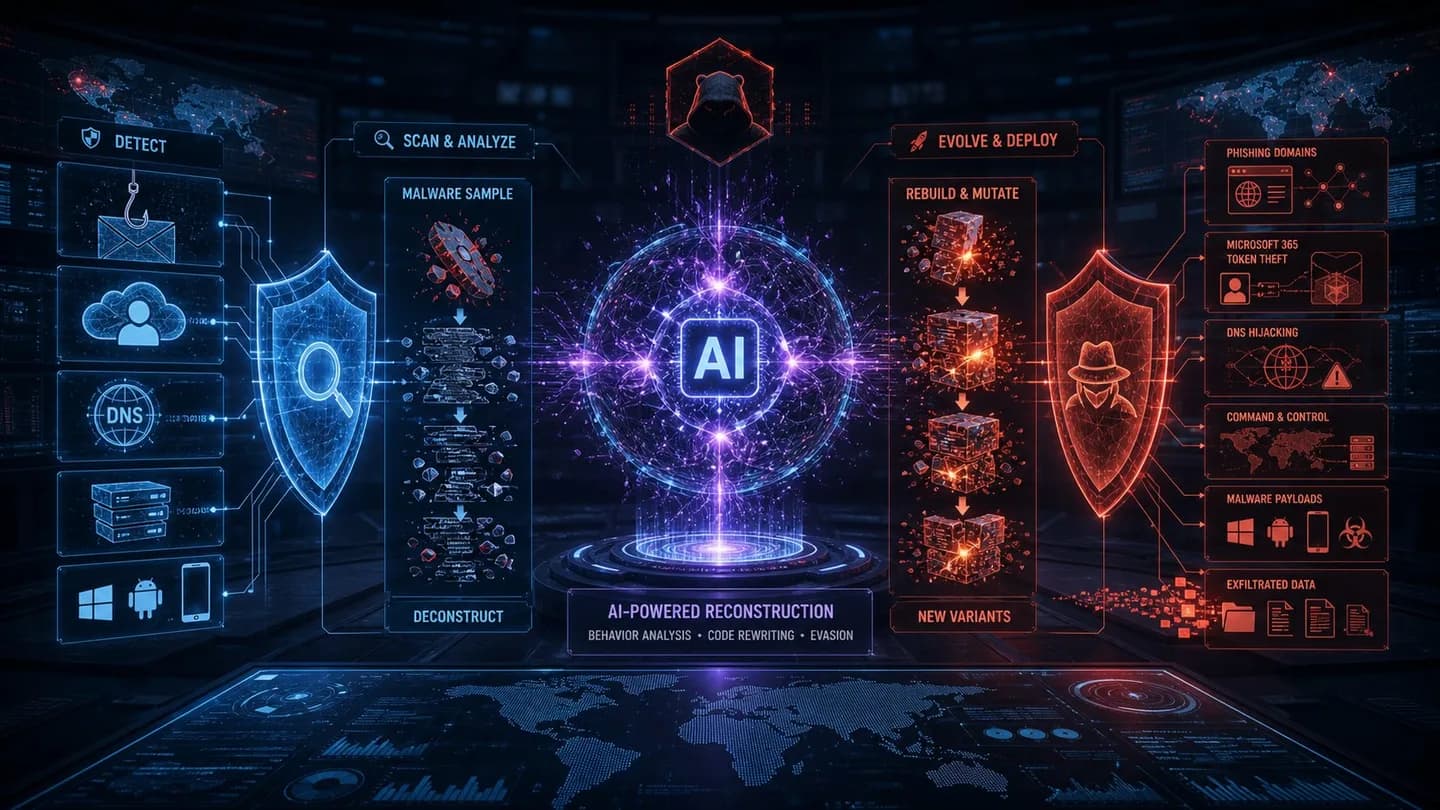
الأخطر أن Anthropic تقول إن الجهة استخدمت وكلاء AI لمراقبة مدى قدرة الأدوات الخبيثة على تجاوز حلول الأمن. وعندما تكتشف المنتجات الأمنية عينة معينة، تبدأ الوكلاء بتعديل الأداة وإعادة بنائها ثم إعادة نشرها إلى أن تتجنب الكشف المعروف.
تصف Anthropic النتيجة بأنها نقل للكلفة من المهاجم إلى المدافع: اكتشاف جديد لم يعد يبطئ المهاجم بالضرورة إذا كان يستطيع إعادة توليد الأداة بسرعة.
الأهداف والضحايا
استهدفت العمليات، وفق Anthropic، جهات استخبارات عسكرية في أوكرانيا وحكومات أوروبية، إلى جانب منظمات دبلوماسية ودفاعية وأفراد مرتبطين بالسياسة الخارجية الأمريكية. كما شملت أهدافًا في الشرق الأوسط وجهات حكومية بحرية في آسيا.
تقول الشركة إن التحقيق رصد أكثر من 20 منظمة في مراحل التخطيط والاستطلاع والعمليات الحية، بما في ذلك وزارات حكومية، هيئات دفاع واستخبارات، سفارات وبعثات دبلوماسية، مراكز تفكير، وشركات ضمن الصناعة الدفاعية.
ترسانة الأدوات
تضمن صندوق أدوات GTG-20006 عدة مكونات خبيثة وإدارية، بعضها استُخدم ضد Windows وبعضها ضد أجهزة محمولة، إضافة إلى منصة تصيد ولوحة لإدارة الحسابات المخترقة.
الفئة | الأدوات أو الاستخدام | الهدف |
|---|---|---|
Windows | PowerChrome، WUEngine، Shadow C2، MiniPlasma، CloudSyncSvc | زرع برمجيات خبيثة، سرقة بيانات اعتماد، وصول بعيد، واستمرارية داخل الأنظمة. |
Android | GiftDrop، نسخة معاد تسميتها من GiftsExpress surveillance RAT | مراقبة أجهزة محمولة وجمع بيانات من الضحايا. |
iOS | DarkSword | سلسلة استغلال موجهة لأجهزة iOS وفق التقرير. |
التصيد | Embassy Kit وحملات device code phishing | سرقة رموز Microsoft 365 والوصول إلى البريد السحابي. |
الإدارة | لوحة إدارية للحسابات المخترقة | متابعة الحسابات والسيطرة على الوصول بعد الاختراق. |
التصيد وDNS hijacking وClickFix
تقول Anthropic إن الأدوات التي تتجاوز الكشف تُستضاف على خوادم مؤقتة، ثم يُعاد توجيه الضحايا إليها عبر حملات تصيد، أساليب ClickFix، أو اختطاف DNS. كما استخدمت المجموعة AI لتسجيل نطاقات، إعداد الاستضافة، إرسال رسائل تصيد، ومراقبة قنوات C2 بحثًا عن اختراقات ناجحة.
وتقاطع هذا النشاط مع حملة CaptiveCrunch التي وثقتها شركات أمنية في يوليو وأغسطس 2026، حيث ذُكر أن الجهة اخترقت ما لا يقل عن ثلاثة مزودي خدمات ضيافة يشغلون شبكات Wi-Fi للفنادق، ثم عدّلت سجلات DNS لتوجيه حركة الضيوف إلى خدمات يسيطر عليها المهاجم.
سرقة البريد والهوية والبيانات
ذكرت Anthropic أن الجهة طورت منصة تجسس على البريد السحابي استخدمت إطار Embassy Kit لإدارة حملات device code phishing ضد موظفين دبلوماسيين وحكوميين. وأسفرت هذه الحملات عن وصول غير مصرح به وسحب سجلات بريد من ثماني منظمات على الأقل، بينها مكتب ادعاء عام ومعهد تعليم عسكري ومنظمة حكومية إقليمية.
كما نُسبت إلى المجموعة محاولة اختراق هيئة تقنية حكومية في شمال أفريقيا، حيث استُخدمت بيانات اعتماد VPN للسيطرة على خادم حسابات مركزي وسحب قاعدة بيانات اعتماد كاملة، تضمنت أكثر من 300 ألف سجل هوية وطنية وبيانات سجل تجاري لأكثر من نصف مليون شركة عاملة في البلد.
وفي مسار آخر، حاولت الجهة السيطرة على حسابات WhatsApp عبر متصفحات headless لربط حساب الضحية كجهاز مرافق، ثم تصدير محادثات بالروسية والأوكرانية بكميات كبيرة مع كتم إشعارات القراءة لتقليل احتمال ملاحظة الضحية.
مراقبة الكاميرات ومنصات البث
قالت Anthropic إن الجهة استهدفت أيضًا منصات مراقبة، واكتشفت عيوب تفويض في واجهات تطبيقات خدمات بث كاميرات، ثم عدّدت المستخدمين وحصدت رموزًا تمنحها وصولًا إلى بث مباشر من كاميرات الضحايا.
هذا يوضح أن استخدام الذكاء الاصطناعي لم يقتصر على البرمجيات الخبيثة، بل امتد إلى فهم واجهات غير موثقة، فرز عيوب التفويض، وتحويل الثغرات التطبيقية إلى وصول استخباراتي عملي.
مراحل استخدام AI في العملية
المرحلة | دور الذكاء الاصطناعي بحسب Anthropic |
|---|---|
الاستطلاع | بصمة خدمات البريد والوصول البعيد، وجمع بيانات عامة لبناء قوائم أهداف للتصيد. |
الوصول الأولي | بناء وتشغيل بنية التصيد، إعداد tooling، وتشغيل أجزاء من الاختراق تحت توجيه بشري. |
الحركة الجانبية | المساعدة في حصاد بيانات الاعتماد والتنقل داخل الشبكات والحسابات السحابية. |
الجمع والإخراج | تنظيم مئات الجيجابايت من البيانات المسروقة، وسحب صناديق بريد بالجملة عند توفر الوصول. |
الحفاظ على الوصول | تسجيل أجهزة يسيطر عليها المهاجم داخل مستأجرات الضحايا، ومراقبة استمرارية الأدوات. |
تجاوز الكشف | تعديل العينات وإعادة بنائها عند كشفها من منتجات الأمن، ثم إعادة نشرها. |
مؤشرات اختراق منشورة
نشر تقرير Anthropic مؤشرات اختراق مرتبطة بـ GTG-20006. فيما يلي عينة عملية من النطاقات، العناوين، الملفات، والتجزئات التي يجب تحويلها إلى قواعد مراقبة داخلية بعد التحقق من السياق:
ms365-live[.]com
teams.ms365-live[.]com
m365-owa[.]com
owa-ms365[.]com
ms365-device[.]com
mslivetest.duckdns[.]org
my-invite[.]org
chamber-ua[.]org
chathamhouse[.]eu
ukrinform-share[.]net
statistic-ms[.]live
static-ms[.]live
docs-viewer[.]org
wa-connect[.]eu
cdncounter[.]net
static.cdncounter[.]net
stuseamandesilt[.]org
api.stuseamandesilt[.]org
cdn.stuseamandesilt[.]org
update.stuseamandesilt[.]org
meridian-protocol[.]org
projectnightcrawler[.]dev
metricwave[.]org
mgsend[.]org
wa-meeting[.]com
russianearabroad[.]com
russianearabroad[.]org

104.145.210[.]184
31.57.243[.]154
104.194.151[.]133
104.194.159[.]55
144.172.114[.]192
213.145.86[.]112
148.135.195[.]111
185.198.234[.]26
185.198.234[.]101
149.54.42[.]106
104.194.149[.]228
38.146.28[.]132
38.146.28[.]75

msedgeupdate_v3[.]exe
msedgeupdate[.]exe
version[.]dll
WUEngine[.]exe
DiagHost[.]exe
client_20260507093021_4286d211_x64[.]exe
fix_network[.]apk

be99857449d2856dd5a84e21c8a3d5e0e01456adb44062ddec5a6b4970d8d42c
918fa52ae45ed60ba7cc8bdc99c3cbe9ab92e0375ec31fc05d0d4513be11c593
ما الذي يجب أن تفعله فرق الأمن؟
- راجع مصادقة Microsoft 365: ابحث عن تدفقات device code غير معتادة، تسجيل أجهزة جديدة، موافقات تطبيقات، وتصدير جماعي للبريد.
- راقب DNS في شبكات الضيافة والمكاتب: أي إعادة توجيه غير متوقعة أو نطاقات مشابهة لـ Microsoft 365 يجب التحقيق فيها فورًا.
- حوّل IOCs إلى قواعد مؤقتة في SIEM وEDR وDNS filtering وproxy logs، مع مراعاة أن الخصم قد يبدل البنية بسرعة.
- لا تعتمد على التواقيع الثابتة فقط: ركّز على السلوك مثل إعادة بناء الملفات، تعطيل التحديثات الأمنية، الاتصالات إلى C2، وتسجيل أجهزة غريبة.
- فعّل تنبيهات على مفاتيح وTokens: خصوصًا OAuth refresh tokens، جلسات البريد السحابي، وعمليات bulk export.
- اعزل الأجهزة التي ظهرت عليها لواحق تحديث مزيفة مثل msedgeupdate أو خدمات غير معروفة، ثم اجمع الأدلة قبل التنظيف.
- درّب المستخدمين على device code phishing وClickFix لأن هذه الأساليب تستغل تدفقات شرعية أو توجيهات تبدو كحل مشكلة تقنية.
أوامر بحث أولية للمدافعين
# أمثلة عامة — عدّل المسارات حسب بيئتك
grep -R -Ei "ms365-live|m365-owa|ms365-device|docs-viewer|wa-connect|cdncounter|projectnightcrawler|wa-meeting" /var/log/ 2>/dev/null

# البحث عن أسماء ملفات مريبة في سجلات EDR أو proxy أو download logs
grep -R -Ei "msedgeupdate_v3\.exe|WUEngine\.exe|DiagHost\.exe|fix_network\.apk|version\.dll" /var/log/ 2>/dev/null
لماذا يمثل هذا تحولًا دفاعيًا؟
تقليديًا، كان نشر توقيع جديد أو قاعدة كشف ناجحة يبطئ خصمًا متقدمًا لأنه يضطر إلى إعادة هندسة أدواته يدويًا. في هذا النموذج، يحاول المهاجم إغلاق الحلقة: الكشف يؤدي إلى تعديل آلي، ثم بناء جديد، ثم إعادة اختبار ونشر.
هذا لا يجعل الدفاع مستحيلًا، لكنه يجعل الاعتماد على أسماء الملفات والتواقيع فقط أقل فعالية. الدفاع الأفضل يجمع بين التحليل السلوكي، مراقبة الهوية والسحابة، تحليل تدفقات الشبكة، وحماية مفاتيح الوصول والتحديثات الأمنية.
الخاتمة
تكشف قضية GTG-20006 أن الذكاء الاصطناعي أصبح جزءًا من دورة حياة الهجوم المتقدمة، من الاستطلاع إلى تجاوز الكشف. بالنسبة للمدافعين، لم تعد مكافحة APT تعني ملاحقة عينات ثابتة فقط، بل فهم كيف يعيد الخصم بناء أدواته وبنيته كلما تطورت الدفاعات.