اعتادت فرق الأمن ترتيب الثغرات حسب درجة الخطورة، خصوصاً درجات CVSS. لكن تقريراً نشرته The Hacker News يجادل بأن الثغرة ذات التصنيف الحرج ليست دائماً أكبر خطر عملي على المؤسسة.
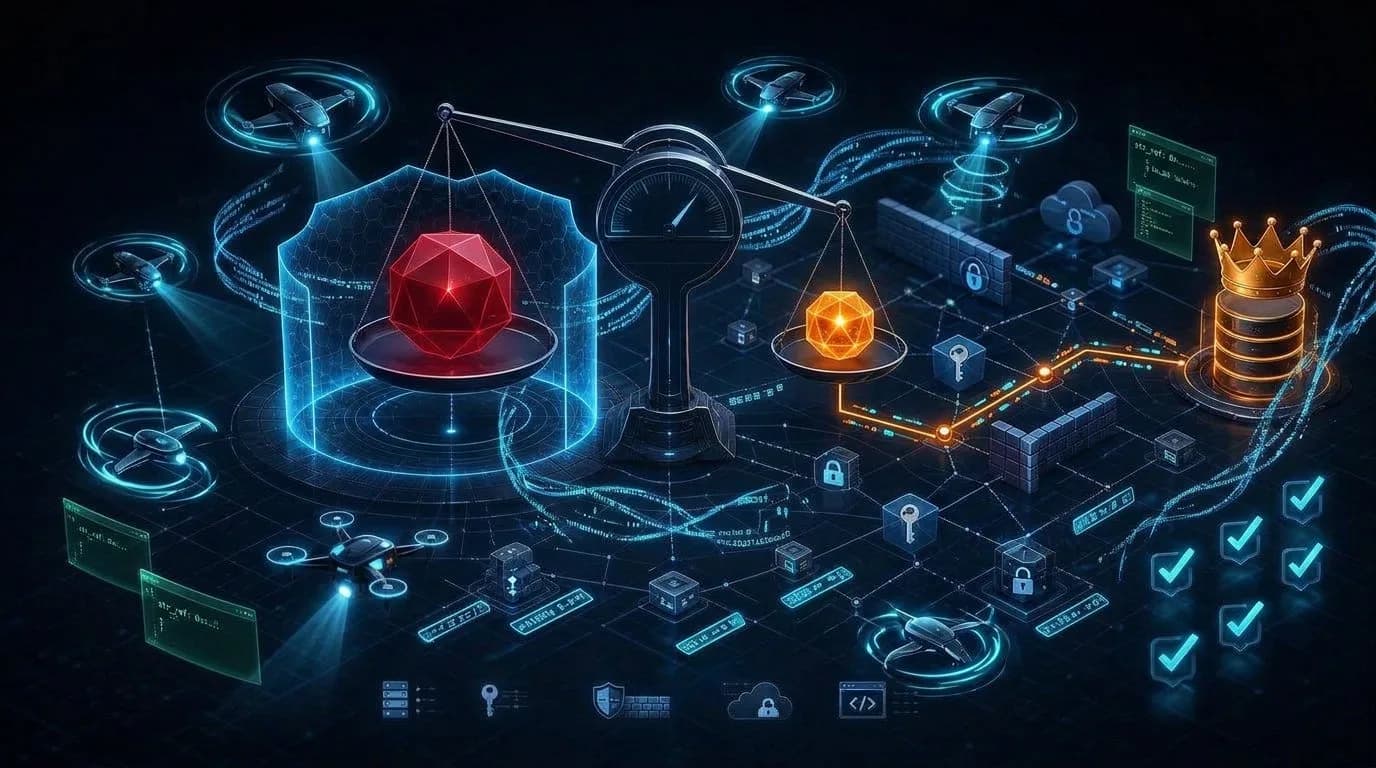
الفكرة الأساسية بسيطة: ثغرة حرجة على نظام معزول ومحمي بتقسيم شبكي قوي قد تكون أقل إلحاحاً من ثغرة متوسطة على تطبيق مكشوف للإنترنت إذا كانت تمنح المهاجم موطئ قدم يمكن ربطه بضعف آخر للوصول إلى بيانات حساسة أو صلاحيات عالية.
لماذا لا تكفي درجة الخطورة وحدها؟
توفر درجات الخطورة لغة مشتركة ومهمة لفهم الأثر المحتمل للثغرات. لكنها تتعامل غالباً مع الثغرة كعنصر منفصل، بينما يعمل المهاجمون بطريقة مختلفة: يبحثون عن نقطة دخول، ثم يربطونها بضعف في الهوية أو التهيئة أو الشبكة أو الصلاحيات حتى يصلوا إلى هدف ثمين.
المشهد | كيف يبدو في تقرير الفحص | الخطر العملي |
|---|---|---|
ثغرة حرجة على خادم داخلي معزول | أولوية عالية بسبب التصنيف | قد تكون محدودة إذا لم يوجد مسار وصول أو بيانات حساسة خلفها. |
ثغرة متوسطة على تطبيق إنترنت | قد تبدو أقل إلحاحاً | قد تصبح أولوية قصوى إذا منحت وصولاً أولياً يمكن ربطه بأسرار أو صلاحيات زائدة أو شبكة غير مقسمة. |
خطأ تهيئة في هوية سحابية | ليس CVE تقليدياً | قد يمنح المهاجم حركة جانبية أو تصعيد صلاحيات أخطر من ثغرة مصنفة. |
الفحص الآلي يحدد ما هو ممكن نظرياً؛ التحقق من مسار الهجوم يحدد ما هو قابل للاستغلال فعلياً.
ما هو الاختبار الاختراقي الذاتي؟
يقصد بالاختبار الاختراقي الذاتي استخدام منصات قادرة على تنفيذ أجزاء من عمل مختبري الاختراق بشكل مستمر: الاستطلاع، اختيار ما يجب اختباره تالياً، محاولة الاستغلال، ربط نقاط الضعف، اختبار منطق الأعمال، ومحاكاة الحركة الجانبية باتجاه هدف محدد.
الهدف ليس استبدال المختبر البشري بالكامل، بل جعل التحقق الهجومي عملية مستمرة وقابلة للتكرار بدلاً من الاعتماد فقط على اختبار سنوي أو ربع سنوي قد يصبح قديماً بعد أسابيع بسبب تغييرات السحابة والتطبيقات والهويات.
من الفحص إلى الإثبات
يميز التقرير بين الفحص الآلي للثغرات والاختبار الاختراقي الذاتي. الأول يبحث عن نقاط ضعف معروفة، بينما الثاني يحاول إثبات ما إذا كان يمكن استغلالها وربطها للوصول إلى نتيجة ذات أثر.
النهج | ما يفعله | ما يقدمه لفريق الأمن |
|---|---|---|
فحص الثغرات | يطابق الأصول مع قواعد بيانات وتواقيع ونقاط ضعف معروفة. | قائمة احتمالات وأولوية أولية. |
اختبار اختراقي تقليدي | خبير بشري يختبر سيناريوهات معقدة ويربط ثغرات ومنطق أعمال. | عمق عالٍ لكن غالباً في نقطة زمنية محددة. |
اختبار اختراقي ذاتي | ينفذ استطلاعاً واستغلالاً مقيداً وربطاً لمسارات الهجوم بشكل متكرر. | أدلة مستمرة حول المسارات التي يمكن أن تؤدي إلى اختراق فعلي. |
لماذا أصبح الاختبار النقطي غير كافٍ؟
في البيئة الحديثة، تتغير البنية باستمرار: أصول سحابية تظهر وتختفي، تطبيقات تُنشر يومياً، هويات تُنشأ وتُحذف، إعدادات تنحرف عن المعايير، وضوابط أمنية تتبدل. لذلك قد يكون تقرير اختبار الاختراق دقيقاً في يومه لكنه لا يصف البيئة نفسها بعد شهر.
هذا لا يعني أن اختبار الاختراق البشري فقد قيمته. على العكس، خبرة المختبرين مهمة جداً للسيناريوهات العميقة ومنطق الأعمال والقرارات الحساسة. لكن المشكلة في الاعتماد عليه وحده كآلية دورية لا تواكب سرعة التغيير.
كيف يغيّر AI الصورة؟
يشير التقرير إلى أن الذكاء الاصطناعي يخفض حاجز المعرفة لدى المهاجمين أيضاً. فإذا أصبح بإمكان جهات أقل خبرة فهم بيئات متنوعة واستغلال تركيبات معقدة، فعلى المدافعين أن يتحولوا من إدارة قوائم الثغرات إلى التحقق المستمر من المسارات التي تؤدي فعلاً إلى اختراق.
- المهاجم لا يرى CVSS فقط: يرى طريقاً من الإنترنت إلى البيانات أو الصلاحيات.
- الثغرات المتوسطة قد تكون قاتلة عندما تتصل بأسرار مكشوفة أو هوية ذات صلاحيات زائدة.
- تغيّر البيئة أسرع من دورات التقارير، خصوصاً في السحابة وCI/CD.
- التحقق المستمر يقلل الضجيج لأنه يفرّق بين خطر نظري ومسار قابل للتنفيذ.
ما الذي يجب أن تقيسه فرق الأمن؟
بدلاً من السؤال فقط: كم ثغرة حرجة لدينا؟ يجب أن تسأل الفرق: أي ثغرة يمكن الوصول إليها؟ هل يمكن استغلالها؟ ما الذي يمكن ربطها به؟ وما الأصل أو البيانات التي قد يصل إليها المهاجم بعدها؟
- قابلية الوصول: هل يستطيع المهاجم الوصول إلى الخدمة أو الأصل من الإنترنت أو من موضع اختراق متوقع؟
- قابلية الاستغلال: هل يوجد دليل عملي على أن الضعف يمكن استخدامه في بيئتنا؟
- الربط مع نقاط ضعف أخرى: هل توجد أسرار، هويات، أو تهيئات تجعل الثغرة جزءاً من سلسلة أكبر؟
- الأثر النهائي: هل يصل المسار إلى بيانات عملاء، صلاحيات إدارية، أنظمة مالية، أو بنية إنتاج؟
- فعالية الضوابط: هل تمنع EDR وWAF وMFA والتقسيم الشبكي المسار فعلاً أم أنها موجودة نظرياً فقط؟
دور الإنسان لا يختفي
يشدد التقرير على أن التنفيذ الذاتي لا يعني مساءلة ذاتية. المنصة قد تولد أدلة وتكرر الاختبارات على نطاق واسع، لكن الإنسان يظل مسؤولاً عن تفسير النتائج وربطها بمخاطر الأعمال والالتزامات التنظيمية والأولويات التشغيلية.
ما يمكن للمنصة فعله | ما يجب أن يقرره الإنسان |
|---|---|
اكتشاف مسار هجوم قابل للتنفيذ | هل يمثل المسار خطراً جوهرياً على الأعمال؟ |
توليد دليل استغلال أو وصول | ما مستوى المخاطر المقبول؟ |
إعادة الاختبار بعد المعالجة | أي معالجة يجب تقديمها إذا تعارضت مع التشغيل؟ |
اختبار ضوابط بشكل متكرر | متى نحتاج إلى اختبار يدوي أعمق أو Red Team؟ |
Breach360 كمثال في التقرير
يعرض المقال منصة Breach360 من BreachLock كمثال على منصات الاختبار الاختراقي الذاتي المبنية للتحقق الأمني المستمر. وبحسب المادة المنشورة، تقول BreachLock إن المنصة تستند إلى خبرة من أكثر من 40 ألف اختبار اختراق واقعي، وتستطيع تنفيذ استطلاع، تحديد فرص الهجوم، ربط الثغرات، اختبار منطق الأعمال، والتحقق من قابلية الاستغلال.
بالنسبة لفرق الأمن، القيمة ليست في إضافة لوحة أخرى تعرض ثغرات أكثر، بل في تقديم أدلة حول أي تعرضات تتصل فعلياً بمسار اختراق قابل للتنفيذ، وأين يجب توجيه وقت المعالجة المحدود.
قائمة عمل عملية
- لا تجعل CVSS وحده معيار الأولوية؛ اربطه بقابلية الوصول، الأثر، والمسار الهجومي.
- اجمع نتائج ماسحات الثغرات مع بيانات الهوية، الشبكة، السحابة، وCI/CD.
- اختبر المسارات بعد كل تغيير مهم: نشر تطبيق، فتح منفذ، إضافة تكامل، أو تعديل صلاحيات.
- أعد الاختبار بعد المعالجة لإثبات أن الخطر أُغلق وليس أن التذكرة أُغلقت فقط.
- احتفظ بالمختبرين البشر للسيناريوهات المعقدة ومنطق الأعمال والقرارات التي تحتاج سياقاً.
مؤشرات تساعد في ترتيب الأولويات
internet_exposed_asset + exploitable_vulnerability
medium_vulnerability + leaked_secret
low_severity_misconfig + privileged_identity
public_app + weak_authz + sensitive_database_path
cloud_role + overbroad_permissions + reachable_api
unpatched_system + flat_network + no_mfa
الخاتمة
الدرس الأهم أن إدارة الثغرات لم تعد سباقاً لإغلاق أعلى الأرقام أولاً. المخاطر الحقيقية تظهر عندما تتصل الثغرات بالهوية، الشبكة، السحابة، والبيانات الحساسة. لذلك فإن مستقبل الاختبار الأمني يتجه نحو نموذج مستمر يثبت ما يمكن استغلاله فعلاً، ويترك للخبراء تحديد ما يعنيه ذلك للأعمال.